Ataque hacker em 178 sites de Zoom, HSBC e CNN tentou roubar criptomoedas e invadir iPhones; veja como se proteger
Código malicioso entrou nas páginas pela ferramenta Optimizely na segunda (16). Empresa diz que corrigiu a falha; quem tem iPhone deve atualizar o sistema.
Neste texto
Um ataque hacker usou páginas oficiais de 178 empresas, entre elas Zoom, HSBC, CNN, BBC, Salesforce e IKEA, para tentar roubar criptomoedas, copiar dados de cartão e invadir iPhones de quem visitava esses sites. O código malicioso circulou na segunda-feira (16) e foi descoberto por pesquisadores de segurança da Report URI. A Optimizely, empresa cuja ferramenta foi usada como porta de entrada, confirmou o incidente nesta terça-feira (17) e disse que já corrigiu a falha.
O caso chama atenção porque o visitante não precisava clicar em link estranho nem baixar nada. Bastava abrir a página de uma marca conhecida, com o cadeado de site seguro no navegador, para receber o código dos criminosos junto com o resto do conteúdo.
Como funcionou o ataque hacker nos 178 sites
A Optimizely vende uma ferramenta de testes usada por grandes empresas para comparar versões de suas páginas e medir o que funciona melhor com o público. Para isso, cada site carrega um pequeno arquivo em JavaScript hospedado nos servidores da própria Optimizely. Esse arquivo tem um campo opcional em que o cliente pode escrever código próprio.
 Drogaria CentroAqui tem cuidado para todos.
 Disk Cerveja do RenatinhoCerveja gelada na sua porta.
 Monteiro Casa de CarnesO corte certo para o seu churrasco e o dia a dia.
 OnNet TelecomMuito mais opções para viver cada história do seu jeito.
 ACIP e CDL PatrocínioJuntos pelo comércio de Patrocínio.
 Digital Comunicação VisualFachadas, placas, adesivos e impressão.
 Zé do LancheBateu a fome? O Zé resolve.
 Rivelini DesentupidoraDesentupimento em Patrocínio e região
 Restaurante GuritaA melhor comida da cidade.
 Corpo e Alma MotelSeu momento, com toda a discrição.
Segundo a Optimizely, o invasor explorou uma falha no cadastro de contas do serviço Experimentation e conseguiu inserir código nesse campo, nos projetos de alguns clientes. Como o arquivo saía do endereço legítimo da empresa, com certificado válido, nada parecia fora do lugar para o navegador. A Report URI encontrou 188 trechos de código malicioso espalhados pelos sites de 178 organizações e acredita que o número real seja maior.
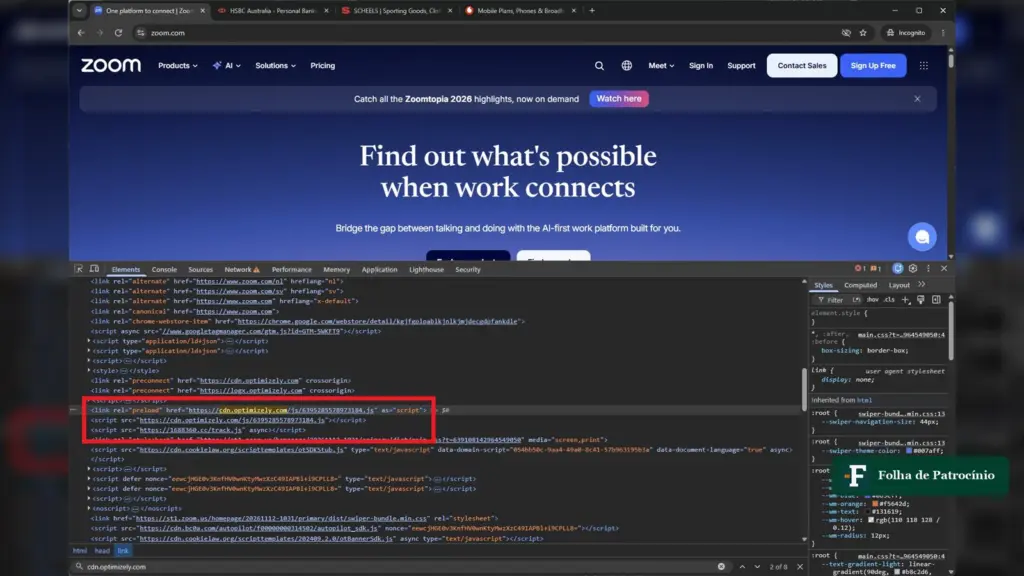
O pesquisador britânico Scott Helme, um dos responsáveis pela Report URI, publicou o print que mostra o script adulterado carregando no site do Zoom. No texto em que comenta o caso, ele afirma que os criminosos tinham nas mãos a capacidade de rodar qualquer código em alguns dos maiores sites do mundo e que o estrago só foi limitado porque eles escolheram mirar em poucos alvos.
O que os criminosos tentavam roubar
O código fazia coisas diferentes dependendo do visitante. Em alguns casos, trocava o endereço de carteira de criptomoeda que a pessoa copiava por um endereço controlado pelos criminosos. Quem fizesse um pagamento ou uma transferência naquele momento mandaria o dinheiro para o golpista sem perceber.
Em outros casos, o script copiava o que era digitado em formulários, como número de cartão e dados pessoais, além de cookies de sessão, que mantêm a pessoa conectada em contas, e capturas da tela. Nos iPhones e iPads, o código tentava rodar dois kits de invasão conhecidos, chamados Coruna e DarkSword, que exploram falhas do Safari para instalar programas espiões sem nenhum clique da vítima.
A Report URI calcula que as carteiras de criptomoeda ligadas ao ataque receberam cerca de US$ 7.040, o equivalente a R$ 40,8 mil em conversão direta. A agência Reuters informou que não conseguiu confirmar quantas pessoas foram atingidas, e até agora nenhuma das empresas divulgou número de clientes lesados.
O que as empresas dizem
A Optimizely disse que corrigiu a falha, removeu os scripts dos projetos afetados, reforçou a proteção das contas e criou barreiras para impedir novas alterações não autorizadas. A Salesforce informou que investiga mudanças indevidas no código da ferramenta e a desligou por precaução. A Equifax também suspendeu o uso e afirmou não ter achado sinal de invasão nos próprios sistemas. A IKEA disse que avalia possíveis impactos, e o HSBC declarou que não havia código não autorizado ativo em seus sites. Apple, Zoom e CNN não responderam de imediato aos pedidos da Reuters.
Como se proteger depois do ataque hacker
A medida mais importante para quem tem iPhone ou iPad é atualizar o sistema. As falhas usadas pelo Coruna atingem aparelhos com iOS entre as versões 13 e 17.2.1, e as do DarkSword miram o iOS 18.4 até o 18.7. As duas já foram corrigidas em atualizações posteriores, como o iOS 18.7.3 e o iOS 26.3. O caminho é Ajustes, Geral, Atualização de Software.
Quem mexe com criptomoeda deve conferir o endereço de destino caractere por caractere antes de confirmar qualquer envio, já que o golpe trocava o endereço copiado. Quem digitou dados de cartão em sites dessas marcas entre domingo e terça pode acompanhar a fatura e pedir ao banco um cartão novo se aparecer compra estranha. Trocar a senha e encerrar as sessões abertas nas contas usadas nesses sites também ajuda, porque os cookies roubados podem servir para entrar sem senha.
O caso lembra outros episódios recentes envolvendo dados e sistemas, como o ataque hacker ao Inep no segundo dia do Enem e o vazamento do FGC que expôs CPF de investidores. Nesta semana, a instabilidade nos serviços da Apple também deixou usuários sem acesso ao iCloud e à App Store, um problema diferente, sem relação confirmada com o ataque.
A explicação técnica completa está no texto do pesquisador Scott Helme, em inglês.
Este texto foi redigido com apoio de inteligência artificial, a partir da pauta, das fontes e das regras do editor-chefe. Saiba mais em Como usamos inteligência artificial.